

هبة بريس – الرباط
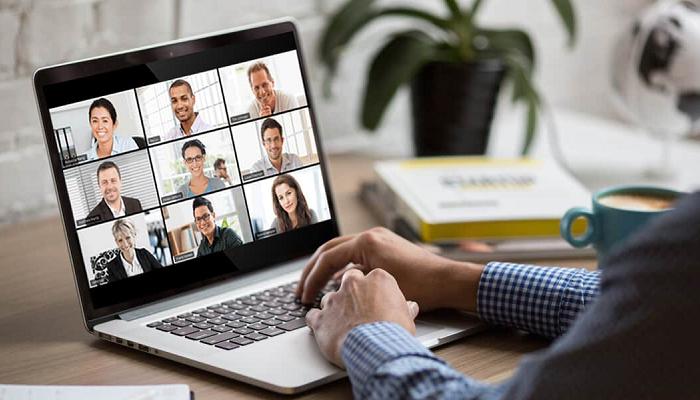
أصدرت المديرية العامة لأمن نظم المعلومات نشرة أمنية تحذر فيها من ثغرة حرجة في برنامج Zoom Workplace على أنظمة ويندوز بمعمارية ARM، مسجلة بالرمز CVE-2025-49459.
وتوضح النشرة أن الثغرة تسمح بارتفاع غير مصرح به في صلاحيات المستخدم، ما يعني أن أي شخص يستغلها قد يحصل على صلاحيات أكبر من المسموح بها، مما يتيح الوصول إلى وظائف حساسة في النظام أو تنفيذ عمليات غير مصرح بها. هذا الوضع يعرض بيانات المستخدمين والبنية التحتية الرقمية للخطر.
وتصنف المديرية مستوى تأثير هذه الثغرة على أنه مهم، مؤكدة ضرورة التعامل معها بأقصى درجات الحذر.
وتستهدف الثغرة مستخدمي الإصدارات الأقدم من 6.5.0 لبرنامج Zoom Workplace على ويندوز ARM، فيما أصدرت الشركة المطورة بتاريخ 9 شتنبر 2025 تحديثًا أمنيًا يعالج الثغرة ويوفر الحماية اللازمة.
وتوصي المديرية جميع المستخدمين والمؤسسات بمراجعة نسخ البرنامج لديهم والتأكد من التحديث الفوري للإصدار الأخير، حيث أن استمرار استخدام النسخ القديمة يجعلها عرضة للاستغلال من قبل القراصنة.
كما تؤكد النشرة أن الاستجابة الفعالة لهذه التهديدات تتطلب، إلى جانب التحديثات التقنية، وجود خطط استباقية واضحة للتعامل مع الحوادث وتقليل الأضرار المحتملة.
الأمن الرقمي ماشي لعب خاص كل واحد يتحمل المسؤولية
لازم كل مستخدم يتأكد من إصدار زووم الأخير بلا تردد
هذه الثغرة بينات باللي أي برنامج بلا تحديث خطر
ضروري نديروا خطة استباقية للحوادث الإلكترونية
كل شركة خاصها تتحرك بسرعة باش ما تتضررش
الثغرة تعطي صلاحيات أكبر للقراصنة وخطيرة بزاف
الشركات خاصها تراجع نسخ البرنامج ديالها بلا تأخير
التحديث الفوري للبرنامج ضروري باش تحمي بياناتك
خاص المستخدمين يحذروا من ثغرة زووم باش مايتعرضوش للاختراق
الحذر واجب لأن أي استغلال للثغرة ممكن يوقع ضرر كبير
مايمكنش نهملوا التحديثات التقنية والا الخطر كبير
القراصنة يستغلوا النسخ القديمة بلا رحمة
المديرية العامة دارت دورها ولكن المستخدمين خاصهم يقوا راسهم
استعمال النسخ القديمة يعرض المؤسسات للتهديد المباشر
الوعي بأهمية الحماية الرقمية واجب على الجميع